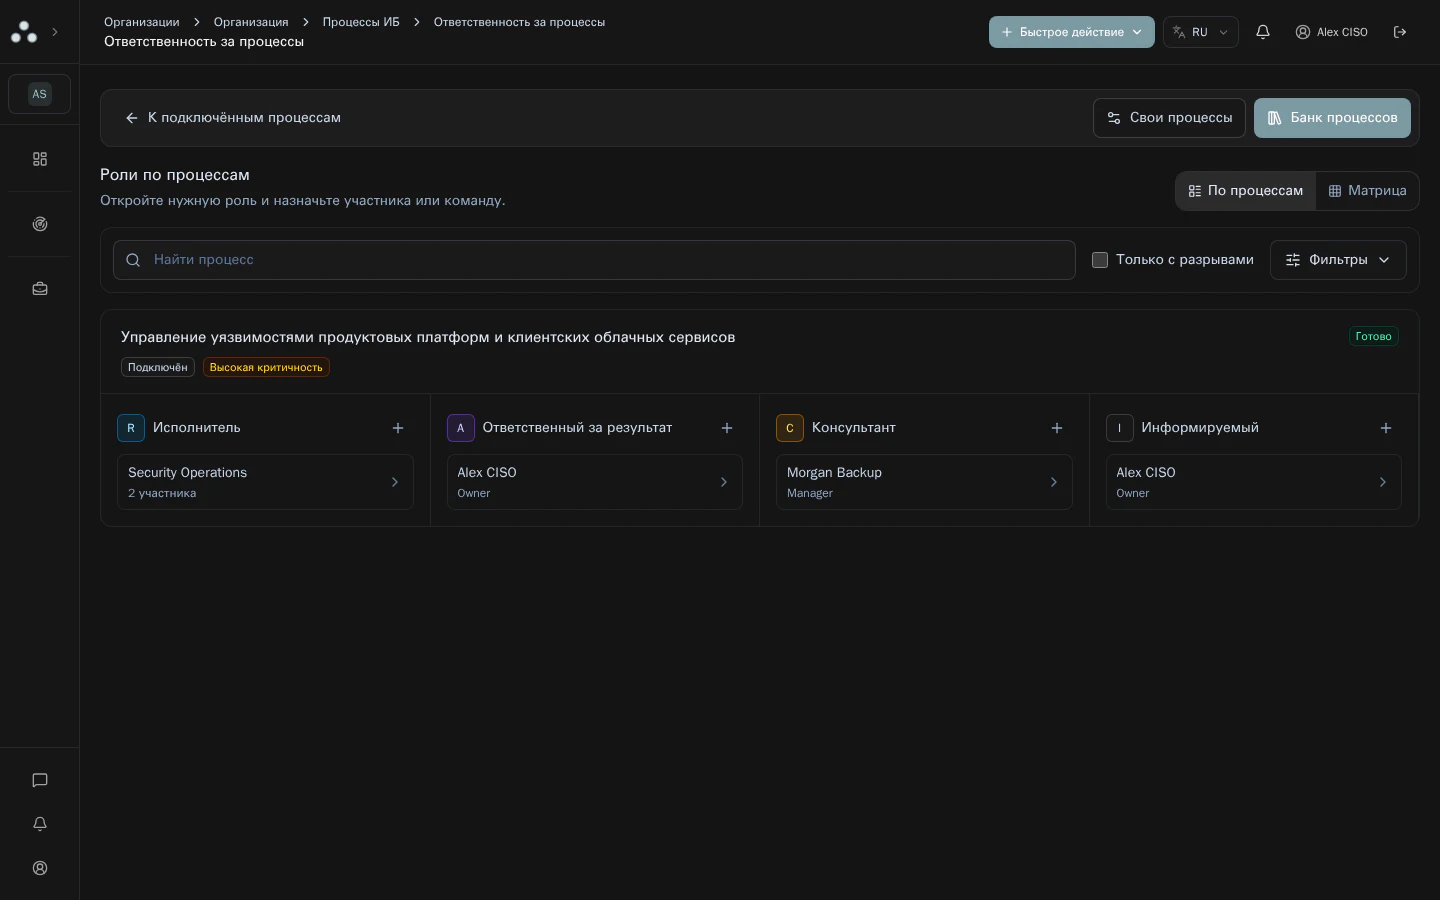
Команды и ответственность
Вы создаёте структуру подразделений и указываете, кто отвечает за результат, кто выполняет работу, а кого нужно только уведомлять.
AI-платформа непрерывного обеспечения информационной безопасности
Перед запуском вы выбираете конкретные активы и подтверждаете границы проверки. Агентам нельзя самостоятельно добавлять новые цели.
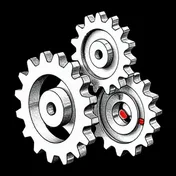
Агенты запускают нужные инструменты сами. Вам не нужно вручную собирать вывод из разных консолей и файлов: действия, ошибки и полученные материалы сохраняются внутри одной проверки.
Основной агент разбивает проверку на отдельные задачи. Вы видите их статус, выполненные действия, ошибки и запросы на согласование.
По итогам формируется отчёт такого же состава, как после работы пентест-команды: описание каждой уязвимости, её влияние, шаги воспроизведения, доказательства и рекомендации по исправлению.
Указать разрешённые домены, хосты или приложения.
Проверить настройки и явно разрешить выполнение.
Видеть задачи агентов, события, ошибки и согласования.
Просмотреть описание, влияние и подтверждающие материалы.
Создать задачу, выбрать ответственного и запланировать повторную проверку.
Вы создаёте структуру подразделений и указываете, кто отвечает за результат, кто выполняет работу, а кого нужно только уведомлять.
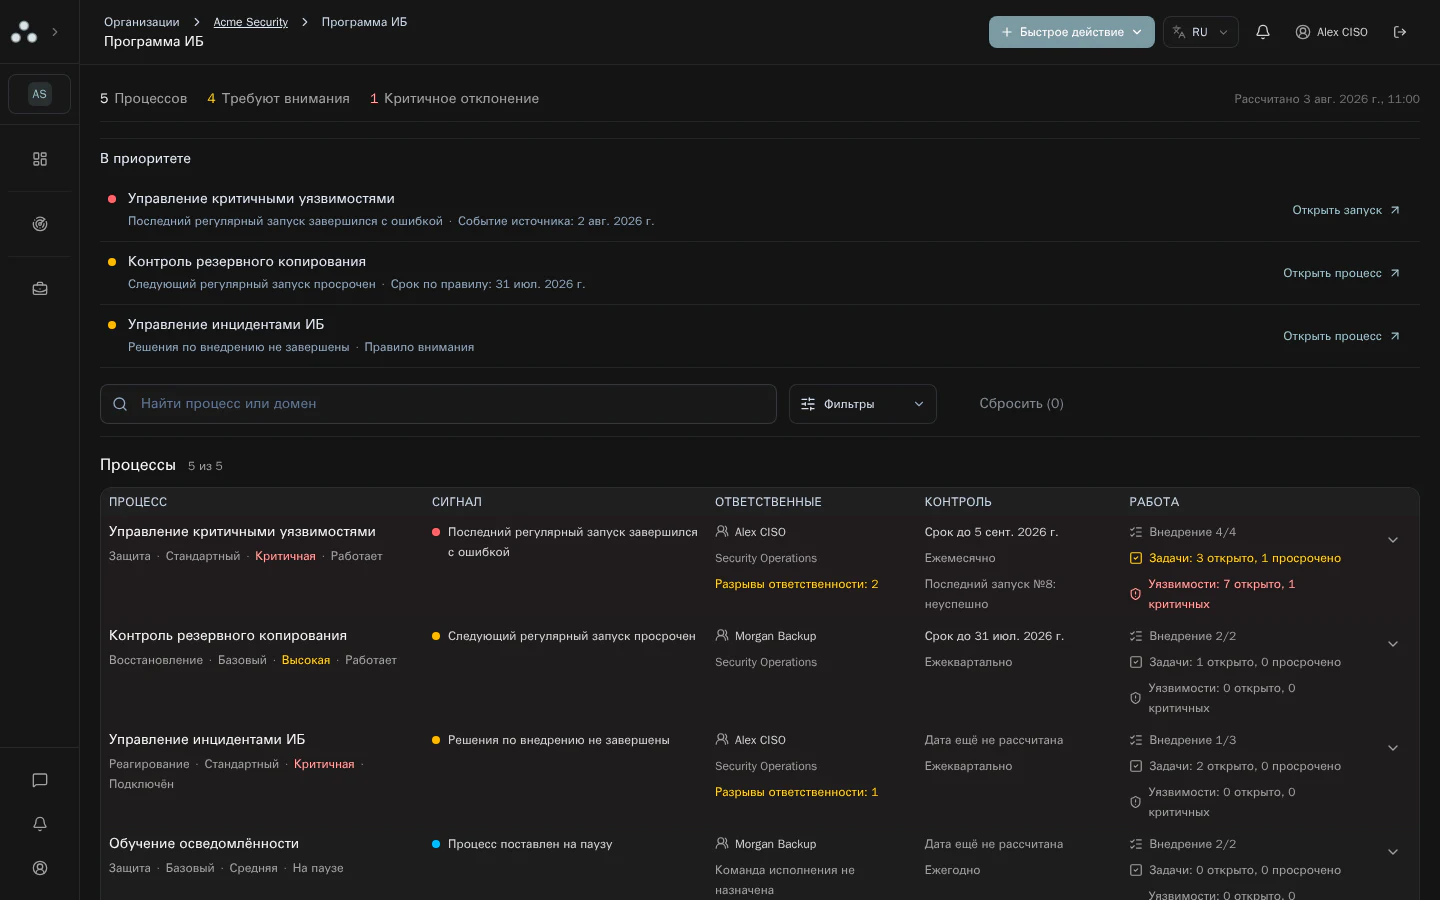
Процесс — это повторяющаяся работа с ожидаемым результатом. Для него задаются владелец, план внедрения, периодичность и условия, по которым работа считается выполненной.
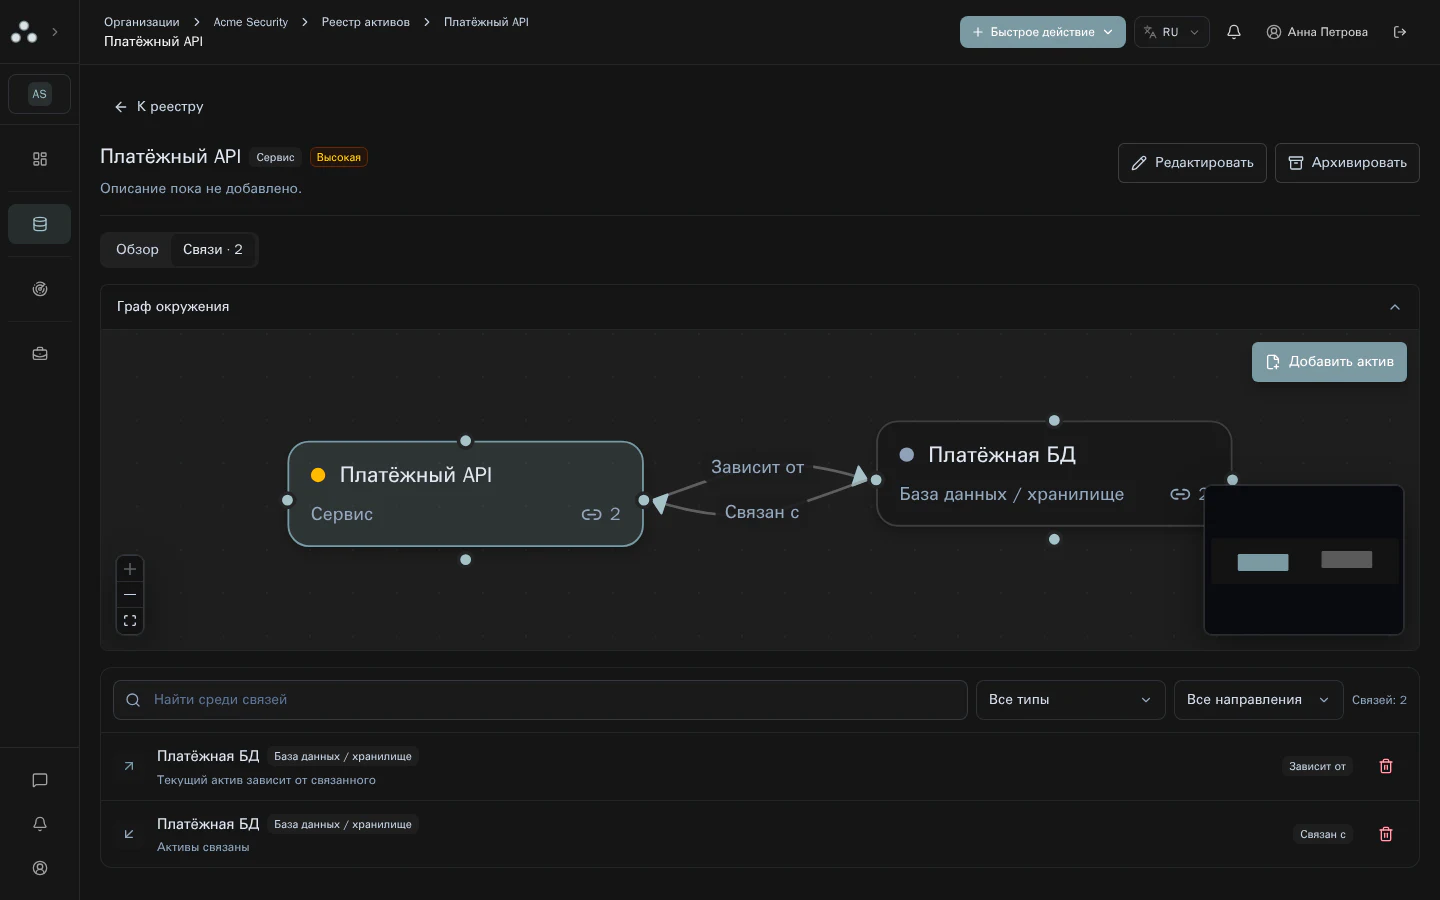
Добавленные активы показывают, какие домены, хосты и приложения принадлежат организации. Перед сканированием домена или хоста владение им нужно подтвердить.
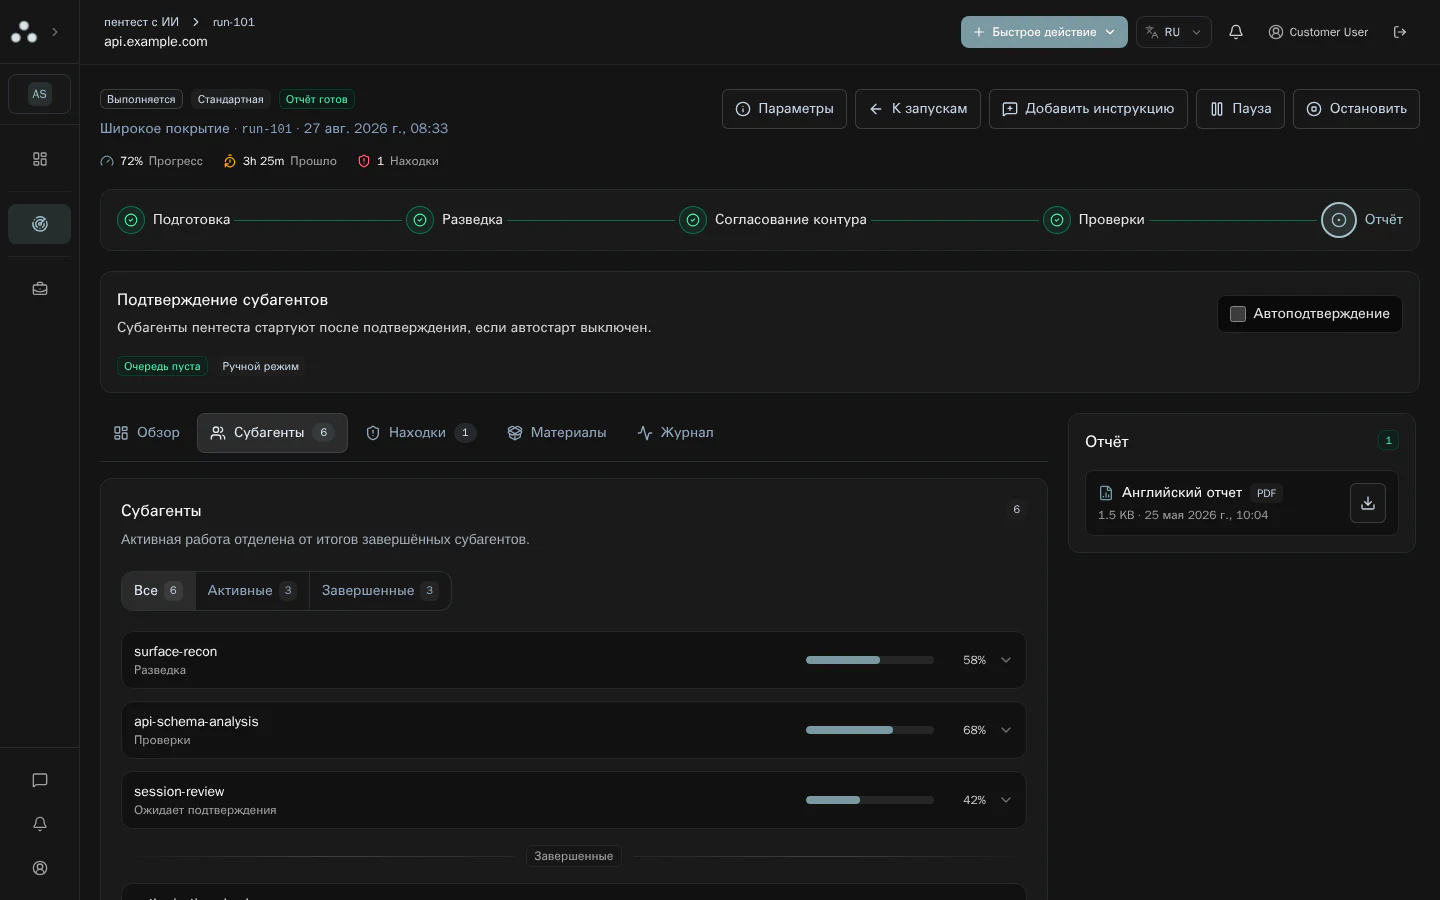
Перед запуском вы выбираете цели и указываете, насколько далеко агенты могут развивать найденный сценарий атаки. Во время работы видно, какие действия выполняются и на чём основана каждая находка.
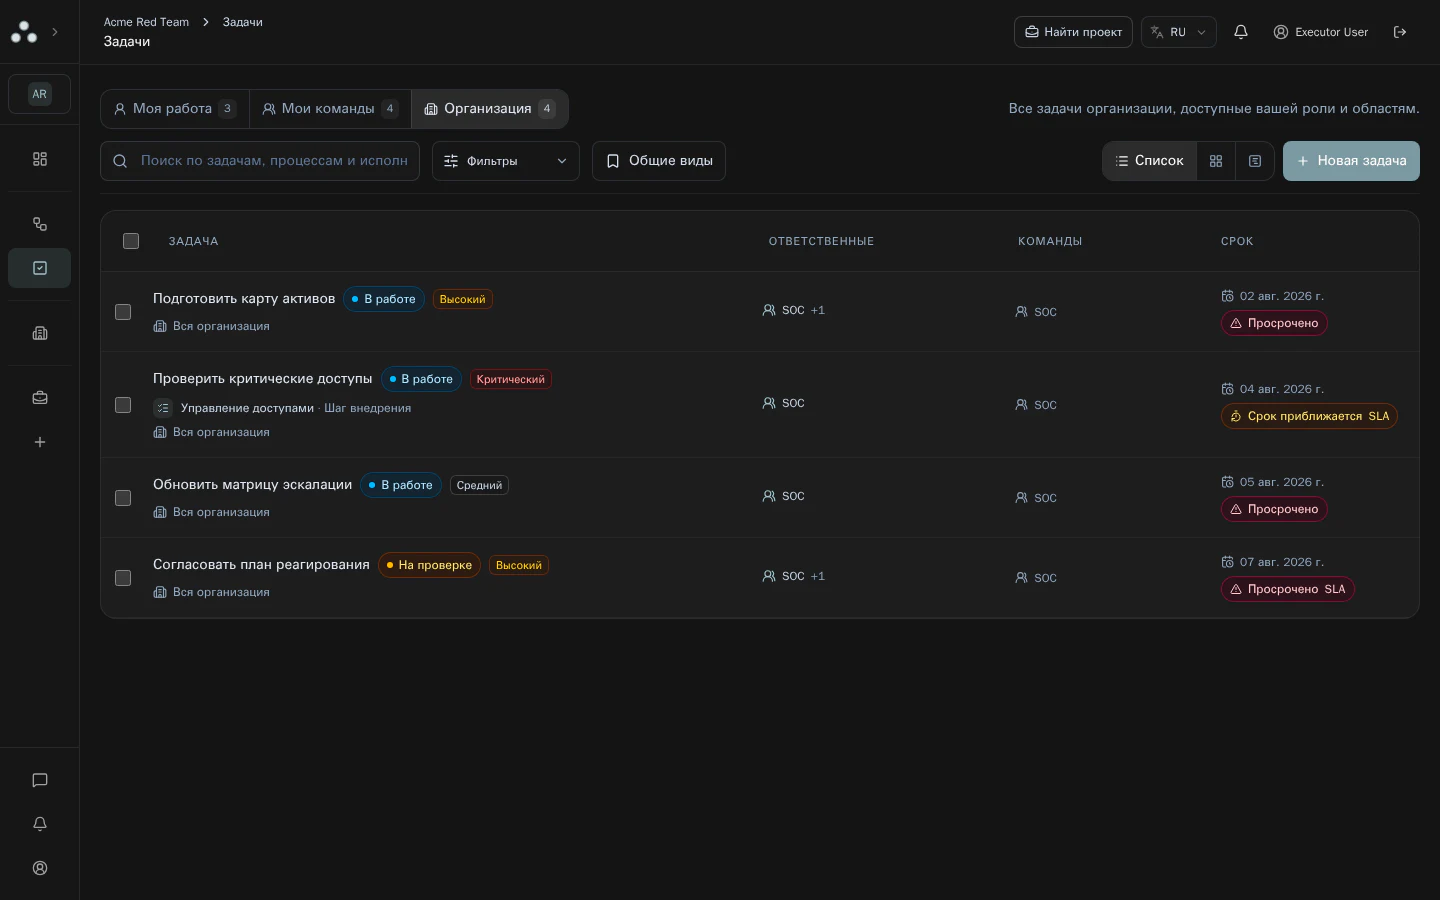
В одном списке находятся задачи из планов внедрения, найденные уязвимости, требования и работа, созданная вручную. У каждой задачи есть срок, ответственный и условие приёмки.
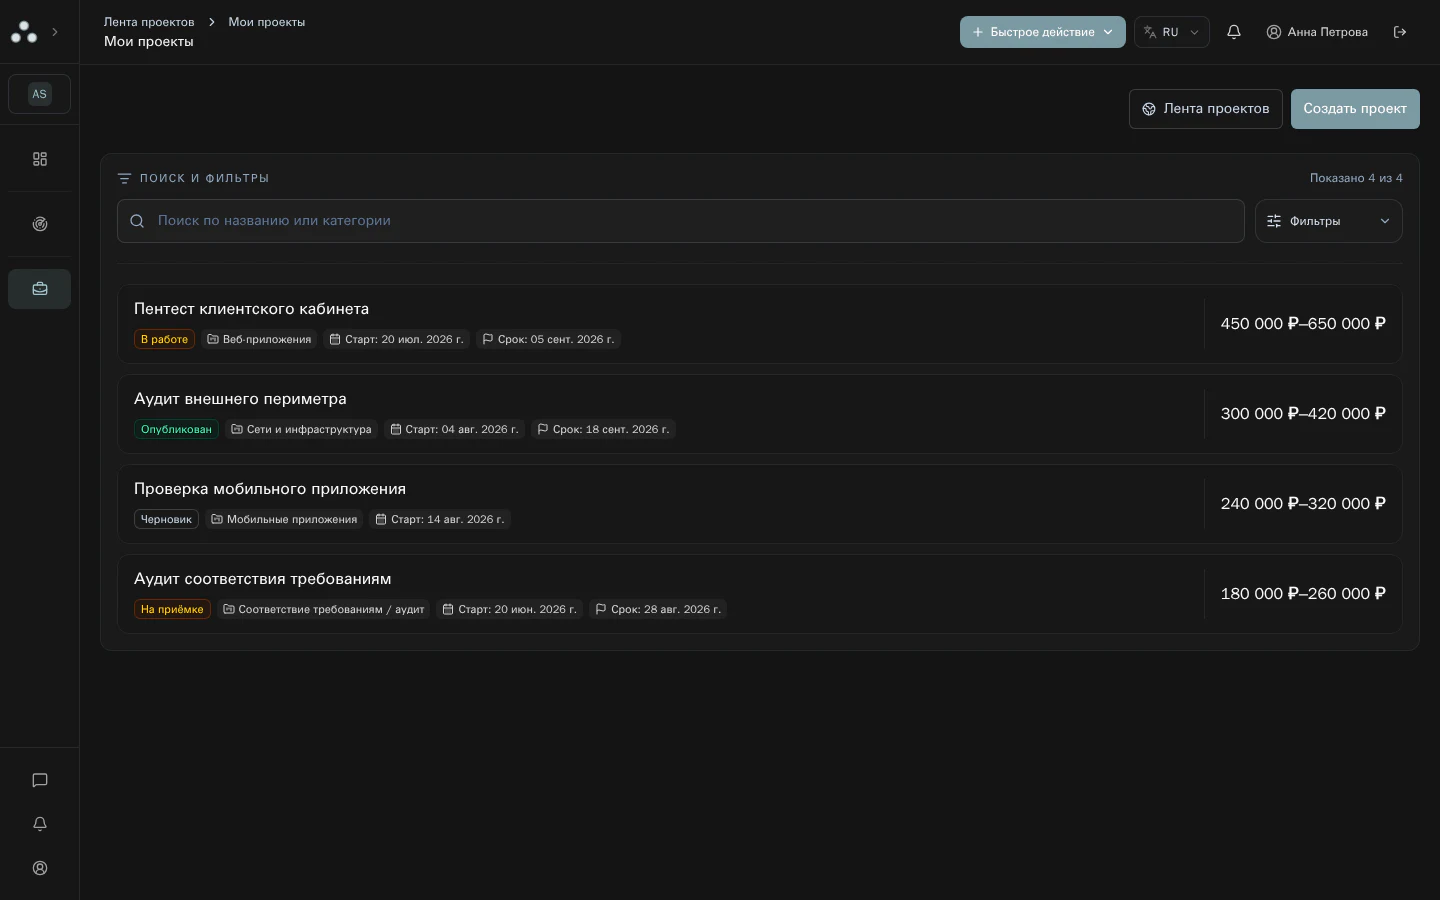
Для внешнего исполнителя создаётся отдельное задание. Вы сами выбираете описание и файлы, которые он увидит; доступ к другим задачам, сотрудникам и внутренним комментариям организации не передаётся.
Диагностика нужна не ради итогового балла. Она помогает выбрать работу на ближайший период, назначить ответственных и затем проверить, изменилось ли реальное состояние защиты.
Платформа спрашивает о базовых практиках: активах, доступах, уязвимостях, резервном копировании, инцидентах и других направлениях ИБ.
По ответам Triadix предлагает, с чего начать. У каждой рекомендации видно, какие ответы и правила повлияли на её приоритет.
Вы определяете владельца процесса, исполнителей, сроки и условия приёмки. После внедрения процесс запускается повторно по расписанию.
После сканирования или AI-пентеста по подтверждённой уязвимости можно создать задачу. Она попадёт в тот же список, что и остальная работа по ИБ.
К закрытой задаче можно приложить отчёт, файл, ссылку или результат повторной проверки. Платформа сохраняет, кто принял работу и когда подтверждение нужно обновить.
Не всю работу по ИБ имеет смысл выполнять одной командой. В Triadix можно назначать задачи своим сотрудникам, обращаться к команде Triadix или привлекать отдельного специалиста под конкретную работу.
Собственная команда наступательной безопасности проводит ручные проверки и помогает разобрать сложные сценарии атаки.
Для отдельной задачи можно выбрать специалиста из профессионального сообщества: например, пентестера, разработчика или консультанта по управлению ИБ.
Сотрудники организации и подрядчики, с которыми вы уже работаете, выполняют задачи в той же системе.
При передаче работы вы создаёте отдельное задание: указываете внешнее название и описание, выбираете файлы и задаёте условия приёмки. Внутренние комментарии, участники организации, связанный процесс и другие задачи исполнителю не показываются. После завершения вы проверяете результат и связываете его с исходной задачей.
Подробнее о команде TriadixSSL-VPN принимает один из слабых кандидатов: внешняя учётная запись скомпрометирована.
Без второго фактора атакующий сразу получает внешний доступ.
Атакующий получает доступ к внутренним сервисам и начинает поиск привилегий.
Под угрозой почта, внутренние сервисы, данные и непрерывность операций.
Пока вы читали этот блок, злоумышленник уже мог получить первую точку входа.
 Активное участие в российской ИБ-сцене
 Полная конфиденциальность
 Ремедиация последствий атак
 Сертификации и опыт 15 лет
AI-пентест раскроет слабые места, платформа предоставит исполнителя на исправления под NDA, календарь CISO и гайдлайны помогут выстроить процессы правильно.
Свяжитесь со мной*При следовании рекомендациям, полученным на консультации со специалистами TRIADIX
Коротко опишите контекст — мы разберёмся, кто из команды лучше всего поможет, и свяжемся с вами напрямую.
Разборы атак, практические проверки и изменения, которые действительно влияют на защиту — в Telegram-канале TRI∆DIX.